Суть материала
Главное за минуту
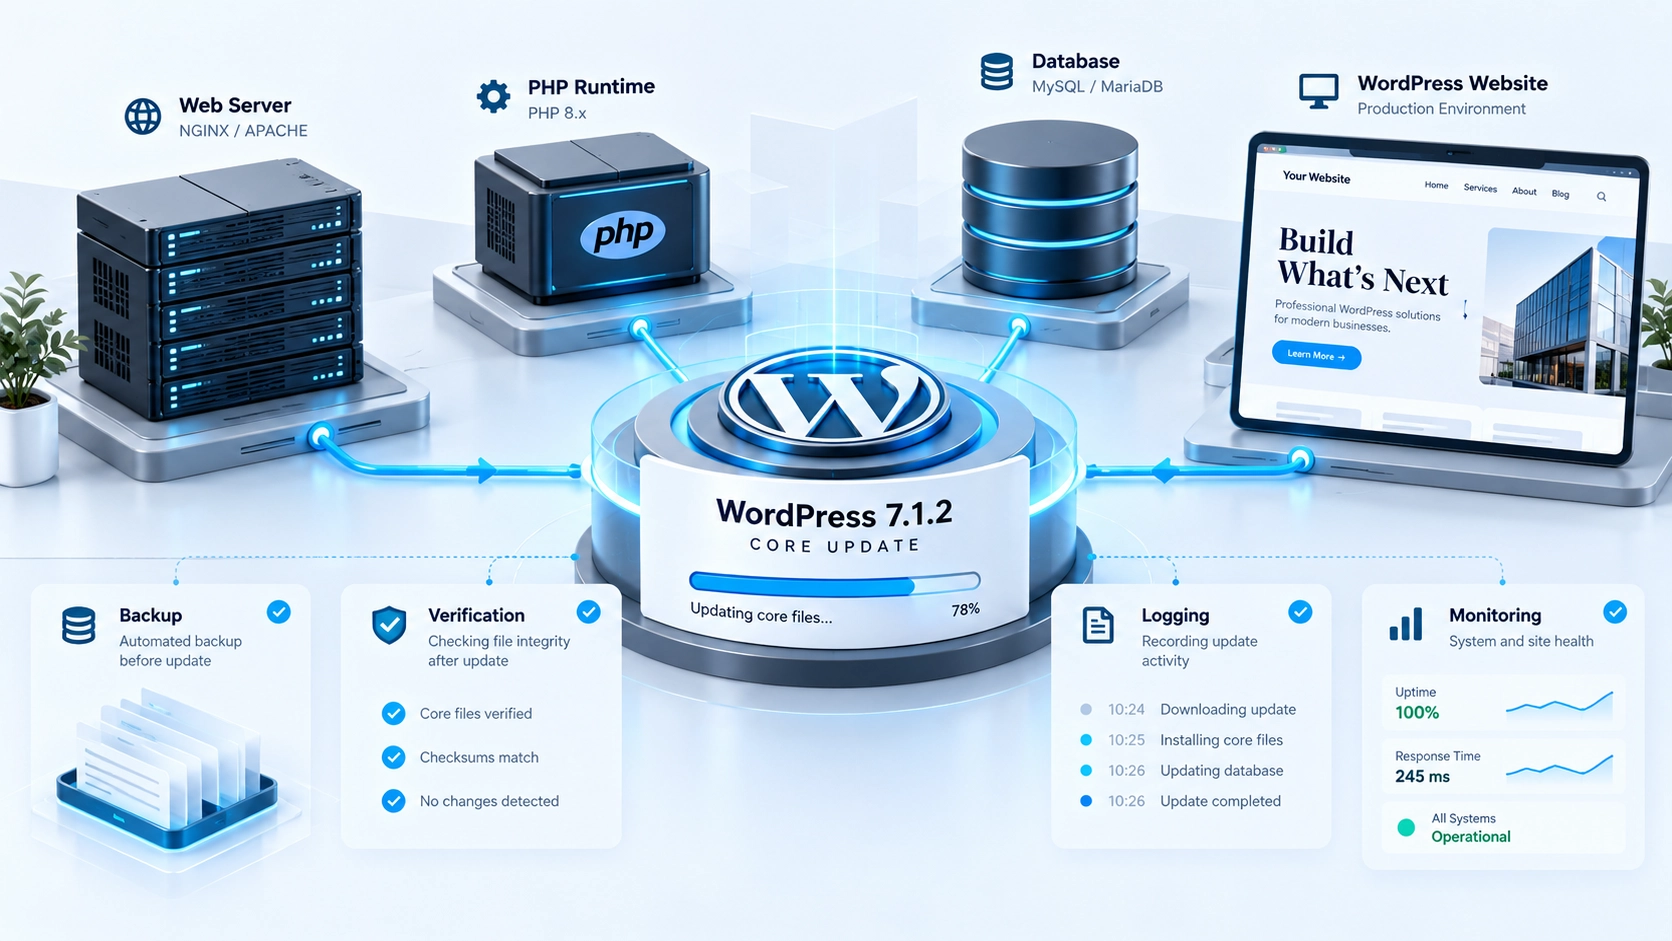
WordPress 7.1.2 — срочный security release, закрывающий критическую уязвимость в механизме разрешения шаблонов страниц. Обновление необходимо установить как можно быстрее, но production-сайт нельзя обновлять вслепую: сначала нужна актуальная резервная копия и фиксация исходного состояния, затем обновление, очистка кешей, проверка ключевых функций и анализ логов. Если есть признаки уже произошедшей компрометации, установка патча остаётся обязательной, но не заменяет расследование и очистку сайта.
WordPress выпустил версию 7.1.2 22 сентября 2026 года как отдельный security release. В ней исправлена одна уязвимость, которой присвоен критический уровень. WordPress прямо рекомендует владельцам сайтов устанавливать обновление немедленно. На 4 октября 2026 года версия 7.1.2 всё ещё является последним стабильным релизом WordPress.
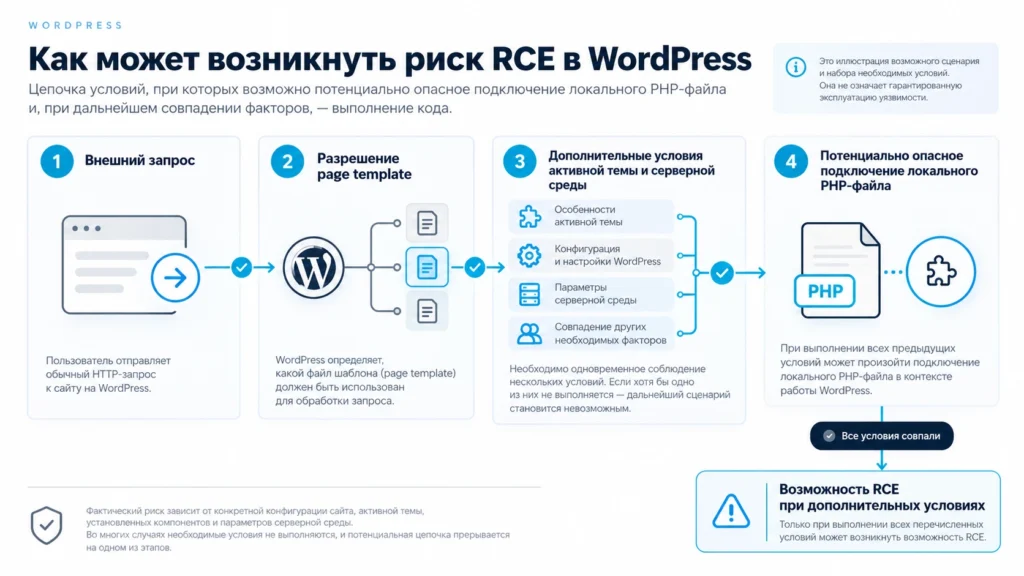
Но формулировку «критическая уязвимость WordPress» важно понимать правильно. Речь не идёт о том, что любой сайт на WordPress 7.1 можно было автоматически взломать одним запросом. Для опасного сценария должны одновременно выполняться дополнительные условия, связанные со структурой активной темы, доступным локальным PHP-файлом и конфигурацией серверной среды. При таком сочетании неаутентифицированный атакующий мог повлиять на разрешение шаблона страницы и заставить WordPress подключить выбранный читаемый PHP-файл за пределами каталогов активной темы. При выполнении дальнейших условий это могло привести к remote code execution.
Именно поэтому здесь нужны одновременно две реакции: не преуменьшать проблему и не преувеличивать её. Security update нужно установить срочно, даже если вы не знаете, подходит ли конкретная конфигурация сайта под условия эксплуатации. Но сам факт работы сайта на предыдущей версии ещё не доказывает, что сайт был атакован или скомпрометирован.
Что именно исправлено в WordPress 7.1.2
Уязвимость связана с механизмом определения шаблона страницы. Официальное описание обозначает её как unauthenticated path traversal в page-template resolution с возможностью conditional RCE.
Проще говоря, проблема находилась не в форме входа, REST API или конкретном плагине. Ошибка затрагивала логику ядра WordPress, которая определяет PHP-шаблон для вывода страницы.
Опасный сценарий складывался из нескольких элементов:
неаутентифицированный запрос → подходящая структура активной темы → определённые условия серверной среды → возможность обратиться к читаемому локальному PHP-файлу → потенциальное выполнение кода при наличии дополнительных предпосылок.
Это принципиально отличается от утверждения «в WordPress обнаружили универсальную RCE без авторизации». Официальный advisory прямо указывает на наличие attack requirements — эксплуатация зависит от конфигурации конкретной установки. CVSS v4 для уязвимости составляет 9.2 из 10.
Исправление было выпущено не только для ветки 7.1. WordPress подготовил security backports для затронутых веток вплоть до 4.7. Например, для 7.0 исправлением стала версия 7.0.6, для 6.9 — 6.9.9, для 6.8 — 6.8.10. При этом WordPress отдельно напоминает: активно поддерживается только самая свежая версия платформы.
Если сайт технически способен перейти на актуальный WordPress, разумная цель — не остаться навсегда на старой ветке с backport-патчем, а запланировать переход на поддерживаемую версию.
Кому нужно действовать сейчас
В первую очередь — владельцам сайтов, которые ещё работают на WordPress 7.1 или 7.1.1. Для этой ветки исправленной является версия 7.1.2. Официальный advisory также перечисляет уязвимые диапазоны старых веток и соответствующие исправленные версии.
Если автоматические фоновые обновления ядра включены, сайт уже мог получить security release автоматически. WordPress поддерживает автоматическую установку minor и security updates на подходящих конфигурациях. Но полагаться только на предположение не стоит: фактическую версию нужно проверить в админке или средствами серверного управления.
Есть три разных ситуации, и смешивать их нельзя.
Обычное обновление — плановая установка новой версии ради исправлений, совместимости или функций. Здесь допустим обычный релизный цикл со staging и запланированным окном.
Security update — исправление известной уязвимости. Откладывать его на недели из-за идеального регламента тестирования неправильно. Проверка совместимости нужна, но должна быть короткой и сфокусированной.
Подозрение на компрометацию — отдельный incident response. Здесь недостаточно обновить WordPress и убедиться, что главная страница открывается.
Как безопасно обновить production-сайт
Срочность security release не означает, что нужно сразу нажать «Обновить» на незнакомом production-сайте.
Сначала создайте актуальную резервную копию файлов и базы данных. Важно не просто получить сообщение «backup completed», а понимать, где находится копия и есть ли реальный способ восстановить её. WordPress также рекомендует делать резервную копию перед обновлением.
Затем зафиксируйте исходное состояние сайта: версию ядра, активную тему, критичные плагины, используемую версию PHP, наличие ошибок в логах и состояние ключевых пользовательских сценариев. Это понадобится, если после обновления появится новая ошибка и придётся понять, существовала ли она раньше.
Если staging доступен и синхронизирован с production, сначала выполните короткую проверку там. Для срочного security release staging не должен превращаться в многодневную процедуру приёмки: задача — быстро выявить очевидную несовместимость темы, плагинов и кастомного PHP-кода.
На небольшом сайте без staging практический порядок может быть другим: свежая копия → фиксация состояния → обновление production → немедленный smoke test. Оставлять известную критическую уязвимость открытой только потому, что тестовый стенд не был подготовлен заранее, хуже, чем выполнить контролируемое обновление с возможностью отката.
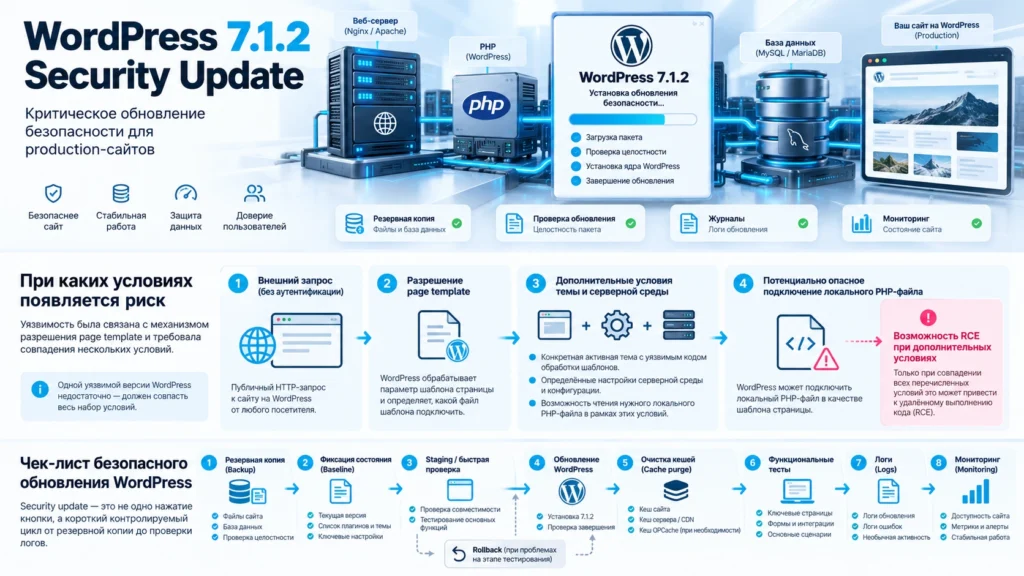
После установки WordPress 7.1.2 очистите все уровни кеширования, которые реально используются на проекте: объектный кеш, page cache, CDN и кеш браузера там, где он мешает проверке. Иначе можно принять старую закешированную страницу за результат нового релиза.
Затем проверьте не только frontend.
Минимальный production smoke test должен охватывать:
- главную и несколько разных типов внутренних страниц;
- вход в
/wp-admin/; - создание или редактирование тестовой записи без публикации лишнего контента;
- формы и отправку уведомлений;
- AJAX-функции;
- поиск, фильтры и другие динамические элементы;
- WooCommerce, личный кабинет или другие критичные сценарии, если они используются;
- REST/API-интеграции, от которых зависит проект;
- cron и фоновые задачи;
- PHP/error log и журнал веб-сервера.
На проектах с регулярными релизами этот сценарий лучше оформить как постоянный checklist технической поддержки сайта, а не придумывать проверки заново после каждого срочного обновления.
Нужно ли одновременно обновлять плагины и тему
Не стоит превращать установку критического security fix в большой пакет несвязанных изменений.
Если одновременно обновить WordPress, двадцать плагинов, активную тему и PHP, а затем получить ошибку, определить источник проблемы станет значительно сложнее.
Исключение — компоненты, которые сами содержат известные security fixes или без обновления несовместимы с новой версией ядра. Их нужно рассматривать отдельно.
Хороший production-релиз должен давать понятный ответ на вопрос: что именно изменилось между рабочим состоянием до обновления и состоянием после него.
Для WordPress-проектов с большим количеством кастомного кода особенно полезны staging и отдельный процесс доработки сайта на WordPress с проверкой темы, хуков, PHP и связанных пользовательских сценариев.
Что смотреть в логах после обновления
Сам факт успешного завершения обновления ещё не означает, что система полностью исправна.
Проверьте новые PHP warning, fatal error и исключения, сообщения веб-сервера, неожиданные ответы 5xx и ошибки фоновых процессов. Если сайт использует отдельные application-логи или журналирование интеграций, их также нужно включить в проверку.
После security release интерес представляют не только ошибки совместимости, но и необычная активность до установки патча. Это особенно важно, если сайт долго оставался на уязвимой версии или уже наблюдались подозрительные события.
В security-регламенте логирование и мониторинг дополняют обновления, а не заменяют их. В официальном руководстве WordPress по hardening отдельно рассматриваются резервные копии, logging и monitoring как части общей защиты.
Обновление WordPress не очищает уже взломанный сайт
Это ключевое различие.
Если уязвимость ещё не была использована, установка исправленной версии закрывает известный путь атаки.
Если злоумышленник уже получил возможность изменить файлы, создать пользователя, разместить backdoor, изменить конфигурацию или получить учётные данные, обновление ядра не обязано удалить эти изменения.
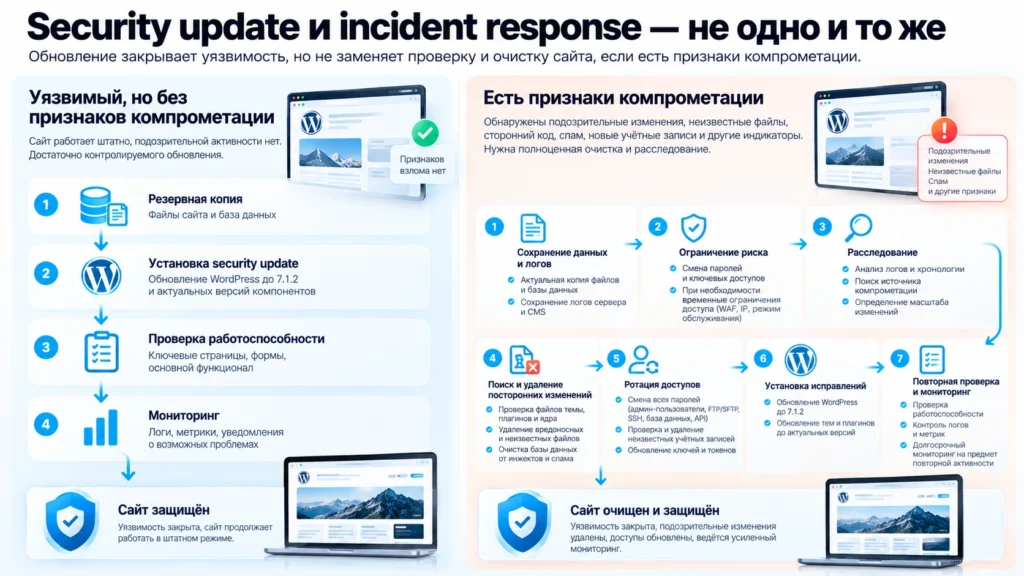
К признакам возможной компрометации относятся неизвестные административные пользователи, несанкционированные изменения сайта, сообщения о вредоносном содержимом, блокировка хостером, предупреждения поисковых систем и другие действия, которые владелец сайта не выполнял. WordPress.org рассматривает такие события как indicators of compromise.
В таком случае сначала нужно зафиксировать происходящее и сохранить данные, которые могут помочь расследованию. Даже заражённый snapshot может быть полезен как источник информации о состоянии системы на момент обнаружения инцидента. Официальная документация WordPress отдельно рекомендует документировать симптомы и время обнаружения, а затем проводить поиск и удаление последствий компрометации.
После очистки меняются скомпрометированные пароли и другие секреты, проверяются пользователи и права, анализируется первоначальный вектор проникновения, обновляется программное обеспечение и продолжается мониторинг.
Поэтому фраза «мы обновили WordPress — значит сайт теперь чистый» технически неверна.
Что делать, если обновление сломало сайт
Сначала определите масштаб проблемы.
Если после установки 7.1.2 появилась конкретная ошибка совместимости, используйте сохранённое исходное состояние, staging и логи, чтобы найти конфликтующий компонент.
Не стоит автоматически оставлять production на уязвимой версии как постоянное решение. Откат допустим как аварийная мера для восстановления сервиса, но после этого нужно устранить конфликт и снова установить защищённую версию.
Чаще всего здесь и становится заметна разница между сайтом, который просто работает, и проектом, подготовленным к эксплуатации: резервирование, staging, понятная схема обновлений, актуальный PHP, логирование и список критических проверок значительно сокращают риск любого срочного релиза.
Если такой инфраструктуры пока нет, её стоит включить в базовую настройку сайта на WordPress, а не откладывать до следующего security alert.
Как относиться к будущим критическим обновлениям WordPress
Конкретная версия 7.1.2 со временем перестанет быть актуальной, но порядок действий останется тем же.
При публикации security release сначала нужно проверить официальный источник и определить, какие версии затронуты. Затем — понять срочность и условия эксплуатации уязвимости, создать или проверить backup, зафиксировать состояние сайта, выполнить короткий compatibility check, установить исправление, очистить кеши, протестировать критичные сценарии и посмотреть логи.
А если уже есть indicators of compromise, переключаться с режима «обновление CMS» на полноценный incident response.
Такой подход позволяет одновременно избежать двух крайностей: оставлять известную критическую уязвимость открытой из страха перед обновлением или, наоборот, обновлять production вслепую и считать одну кнопку полноценной стратегией безопасности.
Практика
Как безопасно установить критическое обновление WordPress
Создайте резервную копию
Сохраните актуальную копию базы данных и файлов сайта. Убедитесь, что знаете место хранения копии и способ восстановления, а не ограничивайтесь сообщением об успешном backup.
Зафиксируйте состояние production
Запишите текущую версию WordPress, активную тему, критичные плагины и PHP. Проверьте главную страницу, админку, формы и текущие ошибки в логах, чтобы иметь точку сравнения.
Проведите быструю проверку совместимости
Если есть staging, установите security update там и проверьте основные сценарии. Не растягивайте срочный security release на длительное функциональное тестирование без необходимости.
Обновите ядро WordPress
Установите актуальную исправленную версию через штатный механизм обновления или используемый на проекте контролируемый deployment-процесс.
Очистите кеши
Сбросьте используемый page cache, object cache и CDN, чтобы последующая проверка выполнялась на актуальной версии приложения.
Проверьте функции сайта
Протестируйте frontend, /wp-admin/, формы, AJAX, динамические фильтры, интеграции, cron и другие критические для конкретного проекта сценарии.
Проверьте журналы и продолжайте мониторинг
Просмотрите PHP- и server-логи на новые ошибки и необычную активность. Если обнаружены признаки возможной компрометации, переходите к incident response: одного обновления WordPress недостаточно.
FAQ
Частые вопросы о WordPress 7.1.2 и security update
Да. WordPress 7.1.2 является security release с исправлением уязвимости критического уровня, а WordPress.org рекомендует устанавливать его немедленно. При этом перед обновлением production-сайта всё равно желательно иметь актуальную резервную копию и понятный сценарий быстрой проверки после установки.
Нет. Атакующему не требовалась учётная запись WordPress, однако для опасного сценария должны были одновременно выполняться дополнительные условия активной темы и серверного окружения. Поэтому наличие уязвимой версии означает необходимость обновления, но не доказывает успешную эксплуатацию.
Нет. Security update закрывает известную уязвимость, но не гарантирует удаление backdoor, посторонних пользователей, изменённых файлов, украденных учётных данных или других последствий уже произошедшей компрометации. Такой сайт требует отдельного расследования и очистки.
Для production-проекта staging предпочтителен, особенно при кастомной теме, плагинах и интеграциях. Но из-за критического характера security release проверка должна быть короткой: staging не должен становиться причиной многодневной задержки исправления известной уязвимости.
Проверьте frontend, вход и работу административной части, формы, AJAX, поиск и фильтры, критичные интеграции, cron и фоновые задания. Затем просмотрите PHP- и server-логи и продолжайте мониторинг сайта после релиза.
Рейтинг статьи
Материал был полезен?
Оценка помогает понимать, какие материалы стоит обновлять и расширять.