Суть материала
Главное за минуту
Алиса AI Про для бизнеса — корпоративный ИИ-ассистент Yandex B2B Tech для компаний, которым недостаточно готового облачного решения. Pro поддерживает более глубокую настройку, выбор моделей, навыки и плагины, подключение собственных систем через MCP и облачный, on-premises или гибридный формат развёртывания.
В начале сентября Яндекс уже представил Алису AI для бизнеса — готового корпоративного ассистента, которому можно поручать рабочие задачи и давать доступ к корпоративным знаниям и подключённым сервисам. В конце сентября Yandex B2B Tech расширил эту модель и запустил Алису AI Про для бизнеса.
Главное отличие Pro не в том, что она «умнее обычной Алисы» по одной абстрактной шкале.
Продукт предназначен для случаев, когда компании нужен более глубокий контроль над тем:
- где работает AI;
- какие модели доступны сотрудникам;
- какие корпоративные данные можно использовать;
- какие инструменты и плагины подключены;
- какие действия требуют подтверждения;
- какие собственные системы доступны через интеграции или MCP.
Yandex прямо указывает три варианта размещения: облако, on-premises и гибридная инфраструктура. Администратор может выбирать доступные модели и плагины, объединять настройки в профили и назначать их сотрудникам.
Это уже не просто ещё один корпоративный чат.
Почему понадобилась отдельная версия Pro
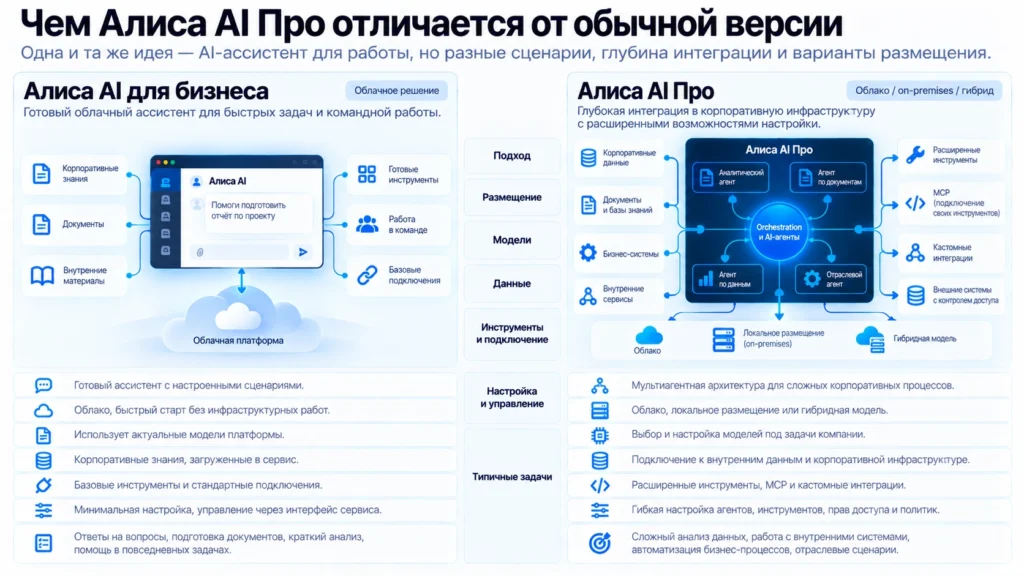
Обычная Алиса AI для бизнеса ориентирована на более быстрый старт.
Yandex описывает её как облачный готовый продукт без необходимости отдельного проекта инфраструктурного внедрения. Ассистент может работать с корпоративными базами знаний, Яндекс 360 и подключёнными внешними инструментами.
У компании с более сложным ИТ-ландшафтом появляются другие вопросы.
Можно ли разместить чувствительные компоненты внутри собственного контура?
Можно ли дать юридическому отделу одну модель и набор инструментов, а разработчикам — другой?
Как подключить внутренний сервис, которого нет среди готовых интеграций?
Кто определяет, что сотрудник может читать, а что — изменять?
Как автоматизировать задачу, которая проходит через несколько систем и требует нескольких этапов обработки?
Именно сюда целится версия Pro.
Для малого бизнеса это не означает, что Pro автоматически избыточна.
Yandex прямо пишет, что выбор зависит не от размера организации, а от ИТ-задач. Крупной компании иногда достаточно готовой версии, а небольшой организации со строгими требованиями к интеграциям или данным может понадобиться Pro.
On-premises — это вариант архитектуры, а не волшебная кнопка безопасности
Одна из главных особенностей Pro — возможность локального размещения.
Yandex AI Studio On-premises рассчитана на организации, которым нужно запускать AI-приложения и агентов внутри собственной инфраструктуры. Платформа поставляется в виде программных модулей и рассчитана, в частности, на Kubernetes-инфраструктуру.
Yandex также описывает гибридную схему: чувствительные компоненты работают в инфраструктуре компании, а доступ к отдельным моделям или веб-поиску может осуществляться через облачную часть по частным endpoints.
Это полезная архитектурная возможность.
Но из неё нельзя автоматически вывести:
«on-prem = данные полностью защищены при любой конфигурации».
Даже внутри собственного контура остаются:
- IAM;
- роли;
- политики авторизации;
- доступ администраторов;
- логирование;
- сетевые правила;
- подключённые MCP-серверы;
- внешние коннекторы;
- разрешения конкретных пользователей.
Yandex AI Studio использует IAM и политики авторизации, а доступ к MCP-серверам тоже контролируется отдельными ролями.
Поэтому вариант размещения — только один слой общей модели безопасности.
Модель можно выбирать под задачу
Ещё одно заметное отличие Pro — управляемый выбор моделей.
В рабочем месте пользователь может выбрать модель и режим работы, если это разрешено настройками его профиля. Администратор организации способен ограничить доступный набор моделей.
Это полезно для бизнеса по двум причинам.
Первая — разные задачи требуют разной глубины обработки.
Редактирование короткого письма и проверка большого комплекта договоров — не один workload.
Вторая — AI становится управляемым корпоративным ресурсом.
Не каждый сотрудник обязательно получает одинаковую модель, одинаковые инструменты и одинаковый объём доступа.
Такой подход ближе к обычной IT-архитектуре: возможности выдаются по роли и необходимости.
120+ навыков — это не 120 отдельных моделей
На продуктовой странице Алисы AI Про сейчас указаны 120+ готовых навыков.
В терминологии продукта навык — это инструкция или «рецепт», описывающий, как выполнять определённую повторяющуюся или многошаговую задачу.
Он может содержать:
- порядок действий;
- шаблоны;
- справочные материалы;
- требования к результату.
Сам навык не даёт доступ к внешней системе. Для этого используется коннектор.
А плагин может объединять навыки, коннекторы или оба типа возможностей в готовый комплект.
Например, условный навык может описывать правила проверки документа.
Коннектор получает разрешённый документ из внешней системы.
Плагин объединяет эти элементы в рабочий сценарий.
Это важнее маркетингового числа «120+»: архитектурно продукт разделяет логику задачи и доступ к системе.
Что дают 20+ плагинов
На текущей продуктовой странице заявлено более 20 готовых плагинов. Yandex среди доступных подключений называет, например, сервисы Яндекс 360, ГАРАНТ, 1С, Контур.Фокус, DaData, МойСклад, Битрикс24 и другие.
Но из этого не нужно делать вывод:
«Алиса умеет любое действие в любой из этих систем».
Доступный набор зависит от конкретного плагина или коннектора.
Официальная документация подчёркивает: через коннектор AI получает только те действия, которые предоставляет интеграция и которые разрешены текущей учётной записи.
Это правильная security-модель.
Не:
AI → вся CRM
а:
AI → разрешённый connector → определённые actions.
Где в этой схеме MCP
MCP нужен там, где готовой интеграции недостаточно.
Model Context Protocol стандартизирует подключение моделей к внешним инструментам, API, базам знаний и сервисам. В Yandex AI Studio для этого существует MCP Hub, а в профилях Алисы AI Про администратор может отдельно разрешать или запрещать пользовательские MCP-серверы.
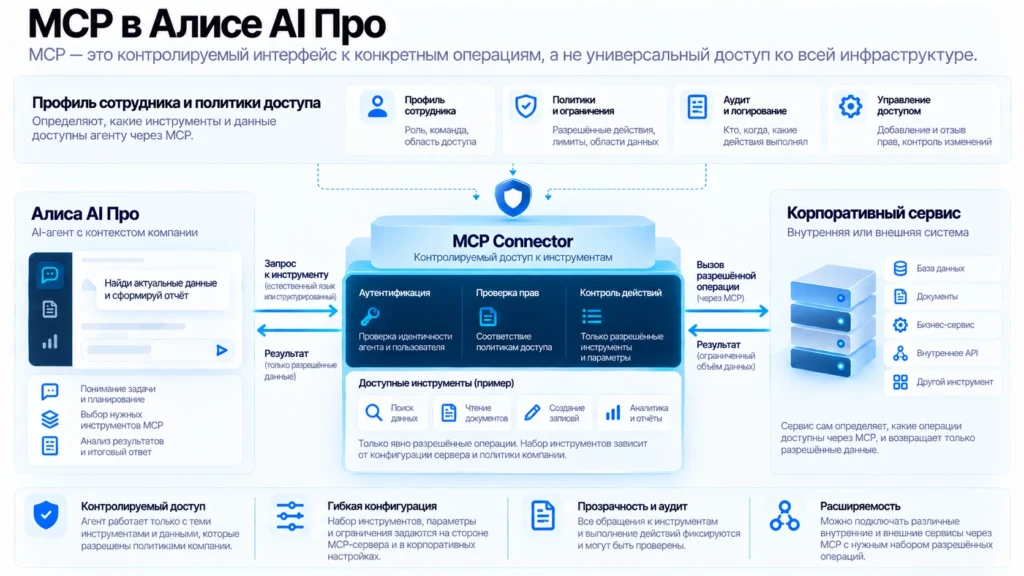
Это позволяет компании разработать собственный MCP-сервер, который предоставляет, например:
find_document
read_policy
create_draft_record
а не отдавать агенту прямой неограниченный доступ к базе.
MCP здесь скорее контракт возможностей, чем «ключ от всей инфраструктуры».
Команда ИИ-агентов: что именно заявляет Yandex
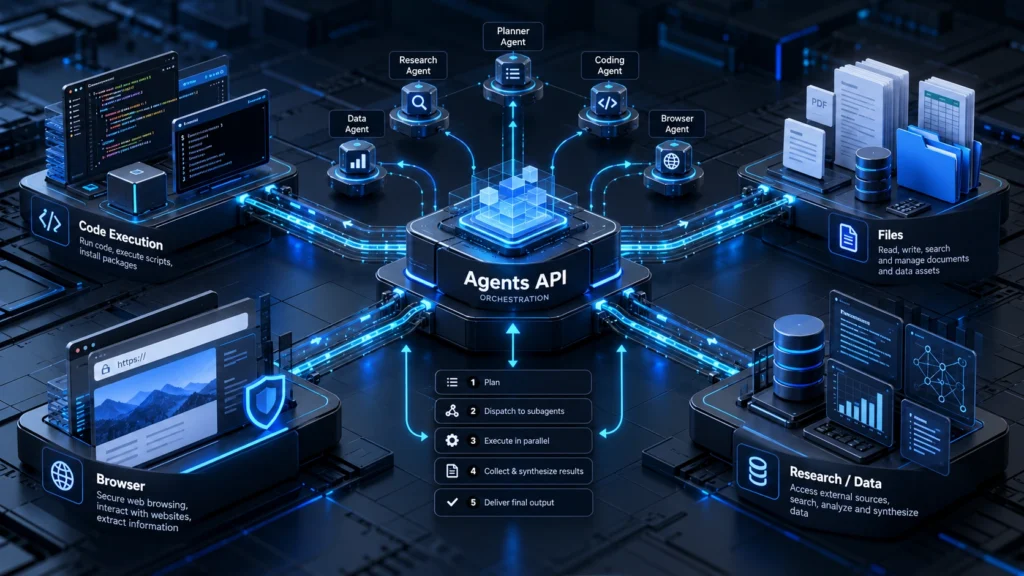
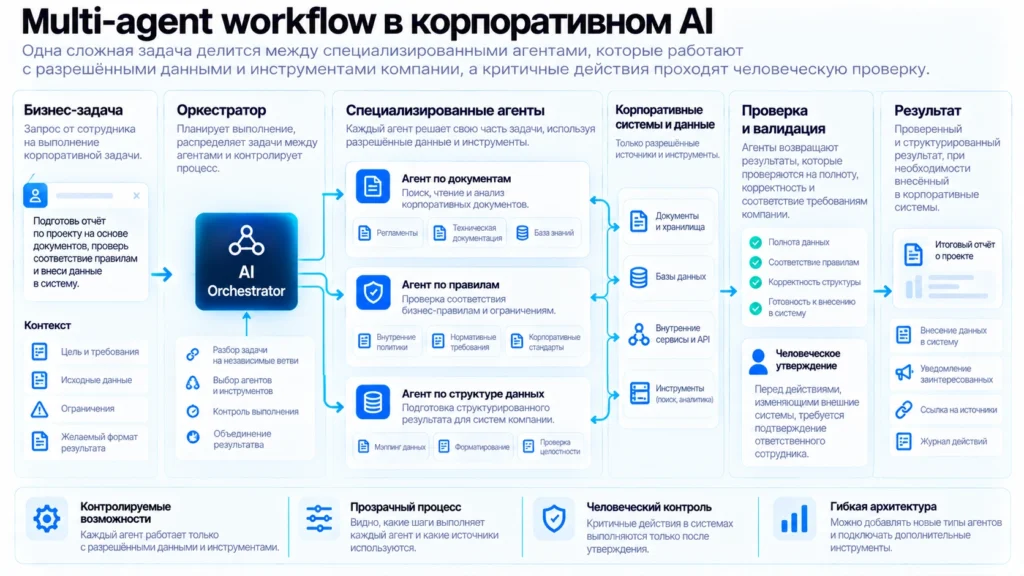
В анонсе продукта Yandex говорит, что Алиса AI Про способна выполнять сложные многосоставные задачи и для их решения может собирать команду специализированных AI-агентов. Ассистент координирует их работу, проверяет результаты и собирает финальный ответ.
Это уже другой уровень по сравнению с простым:
один запрос → один ответ.
Но здесь важно не додумывать скрытую реализацию.
Публичные материалы подтверждают концепцию специализированных агентов и orchestration, однако не дают оснований описывать внутренний scheduler, количество моделей, структуру памяти или конкретный алгоритм разделения любой задачи.
Поэтому практический пример ниже — архитектурная иллюстрация возможного бизнес-процесса, а не реконструкция внутренних механизмов Яндекса.
Практический сценарий: проверка пакета документов
Представим компанию, которой регулярно приходит пакет из нескольких документов.
Нужно проверить комплектность, сопоставить данные с внутренними правилами и занести итог в корпоративную систему.
Это концептуальный сценарий, построенный на публично заявленных возможностях продукта.
Пользователь пишет:
«Проверь пакет документов поставщика по нашим правилам, подготовь список отклонений и сформируй карточку результата. Ничего не записывай в рабочую систему без моего подтверждения».
Оркестрация может разделить работу.
Один специализированный агент анализирует сами документы и извлекает нужные поля.
Другой проверяет данные по корпоративным правилам и подключённой базе знаний.
Третий готовит структурированный результат нужного формата.
Если для проверки нужны внешние данные, разрешённый connector или MCP tool получает только необходимую информацию.
Результаты объединяются.
Пользователь видит:
- что проверено;
- какие нарушения найдены;
- какие сведения отсутствуют;
- что система собирается записать.
И только после подтверждения выполняется критическое внешнее действие.
Это гораздо реалистичнее сценария:
«AI получил доступ ко всему и сам ведёт бизнес-процесс».
Контроль действий уже встроен в модель продукта
Документация Алисы AI Про отдельно описывает permissions.
Сервис может:
- запускать команды;
- выходить в интернет;
- изменять файлы рабочего места.
Режим разрешений определяет, что выполняется автоматически, а где требуется подтверждение.
Есть режим «Спрашивать разрешение», при котором подтверждение запрашивается перед выходом в интернет и изменением файлов вне текущего проекта.
Есть «Одобрять за меня», где система самостоятельно оценивает действие и спрашивает пользователя, если считает его потенциально небезопасным. Это режим по умолчанию.
Yandex отдельно рекомендует перед подтверждением смотреть, какое действие будет выполнено и какие данные используются.
Для production это разумная отправная точка, но бизнесу всё равно нужно самостоятельно определить:
какие данные допустимы
→какие actions разрешены
→кому
→с каким подтверждением
→как ведётся аудит.
Почему MCP особенно требует least privilege
Подключить сервис технически недостаточно.
Нужно определить набор действий.
Например, если агент должен только искать статус договора, нет необходимости одновременно давать ему возможность его удалить.
Если нужен read-only поиск по внутренней базе знаний, write-operation вообще не должна присутствовать среди tools.
Yandex AI Studio позволяет управлять ролями доступа к MCP и отдельно ограничивать, какие серверы и подключения доступны.
Поэтому хороший MCP-сценарий выглядит примерно так:
минимальный tool
→понятная авторизация
→ограниченные данные
→логируемое действие
→human approval там, где последствия существенны.
Именно permissions определяют реальный риск интеграции.
On-prem не отменяет архитектуру доступа
В корпоративных презентациях on-premises часто воспринимается как конечная точка безопасности.
На практике это только начало.
Локальное размещение действительно позволяет держать чувствительные компоненты и данные внутри инфраструктуры компании. Yandex заявляет поддержку собственных средств IAM, логирования и мониторинга.
Но компания всё равно должна решить:
- кто администрирует кластер;
- кто имеет доступ к моделям;
- какие документы доступны конкретному профилю;
- куда разрешены внешние соединения;
- какие MCP endpoints разрешены;
- где лежат логи;
- какие данные попадают в prompts;
- сколько хранятся результаты;
- кто подтверждает consequential actions.
То есть безопасность не поставляется одним checkbox вместе с AI.
Она проектируется.
Кому Алиса AI Про действительно подходит
Первый очевидный сценарий — организация со сложными требованиями к размещению данных.
Второй — компания с собственными внутренними системами, которые нельзя покрыть только готовыми SaaS-интеграциями.
Третий — разные подразделения должны использовать AI по разным правилам.
Юристам нужен один набор моделей и источников.
Разработчикам — другой.
Финансам — третий.
Четвёртый — процессы действительно многошаговые и требуют работы сразу с документами, корпоративными знаниями и внешними системами.
Пятый — AI нужно централизованно управлять, а не позволять каждому сотруднику самостоятельно подключать случайные сервисы.
Если же команде нужно в основном:
- подготовить письмо;
- разобрать документ;
- работать с корпоративной базой знаний;
- использовать стандартные облачные интеграции,
готовая Алиса AI для бизнеса может оказаться проще.
Yandex именно так и разводит две версии: обычная — для быстрого старта, Pro — для более глубокого встраивания.
Корпоративный AI не означает замену сотрудников
У продукта действительно появляются возможности, которые раньше требовали ручного переключения между несколькими системами.
Но это автоматизация задач и частей процессов.
Не универсальная замена сотрудника.
У человека остаются:
- постановка цели;
- доступ и ответственность;
- проверка нестандартных ситуаций;
- интерпретация результата;
- согласование спорных решений;
- подтверждение критичных действий.
Даже собственная инструкция Yandex по постановке задач рекомендует пользователю проверять важные факты, расчёты, даты и решения перед использованием результата.
Именно поэтому полезнее обсуждать не:
«кого заменит Алиса AI Про?»
а:
«какие части процесса теперь можно безопасно делегировать и как проверить итог?»
На Vagizov.com этот принцип подробнее разобран в материале «Заменят ли нейросети людей? Программисты, музыканты и дизайнеры».
Что в итоге изменилось
Алиса AI Про показывает, куда движется корпоративный AI: от отдельного чат-интерфейса к управляемой рабочей среде.
В ней уже важны не только возможности самой модели.
Система складывается из нескольких слоёв:
модель
→skills
→plugins/connectors
→MCP
→corporate data
→permissions
→agent orchestration
→human verification.
И именно это отличает серьёзный B2B-проект от установки ещё одного чат-бота сотрудникам.
Ценность Pro появляется там, где организации действительно нужны собственные данные, управляемый доступ, специализированные процессы и интеграция в существующий ИТ-контур.
А главный вопрос внедрения звучит не:
«может ли AI сделать эту задачу?»
а:
«какие данные и полномочия ему для этого нужны, где проходит граница автоматизации и каким способом мы докажем, что результат корректен?»
FAQ
Что важно понимать перед внедрением Алисы AI Про
Обычная версия ориентирована на быстрый старт как готовый облачный ассистент. Pro предназначена для более глубокой интеграции в ИТ-ландшафт компании: можно выбирать модели, настраивать профили, подключать собственные системы и использовать облачный, локальный или гибридный формат развёртывания.
Да. Yandex заявляет облачный, on-premises и гибридный варианты. При этом локальное размещение само по себе не означает автоматического соответствия всем требованиям конкретной организации: остаются архитектура доступа, IAM, логирование, настройки интеграций и внутренние политики безопасности.
Навык описывает, как выполнять повторяющуюся или многошаговую задачу; коннектор даёт разрешённые действия во внешнем сервисе; плагин может объединять навыки и коннекторы в готовый комплект. На текущей продуктовой странице заявлены 120+ навыков и 20+ готовых плагинов.
MCP позволяет стандартизированно подключать внешние инструменты и корпоративные системы к модели. Это не универсальный доступ ко всей инфраструктуре: доступные действия определяются конкретным MCP-сервером, правами, настройками профиля и авторизацией пользователя.
Yandex официально заявляет, что для сложной задачи ассистент может собирать команду специализированных ИИ-агентов и координировать их работу. Это не означает, что пользователю раскрывается внутренняя техническая архитектура каждого процесса или что любая задача обязательно выполняется несколькими агентами.
Рейтинг статьи
Материал был полезен?
Оценка помогает понимать, какие материалы стоит обновлять и расширять.