Суть материала
Главное за минуту
Сертификаты НУЦ Минцифры действительно нужны для части российских сайтов и API, если браузер или операционная система не доверяют российской цепочке сертификатов по умолчанию. Но устанавливать новый корневой сертификат «на всякий случай» необязательно: если нужные сервисы работают, дополнительного действия не требуется. При установке сертификаты нужно получать только из официального источника, а не из вложения или ссылки в письме.
В 2026 году пользователи российских банков, государственных систем и других сервисов снова начали получать письма с рекомендацией заранее установить сертификаты Минцифры.
Формулировка обычно выглядит примерно одинаково:
иностранные браузеры перестанут открывать российские сайты, не будет проходить оплата, поэтому заранее установите новые сертификаты.
В основе такого письма лежит реальная техническая проблема.
Некоторые российские сервисы используют сертификаты Национального удостоверяющего центра Минцифры. Если операционная система или браузер не доверяет этой цепочке, пользователь действительно может получить ошибку проверки TLS и не открыть сайт или связанный платежный сервис. Актуальные инструкции по работе с НУЦ публикуют, например, Сбер и Московская биржа.
Но из этого не следует, что каждый пользователь обязан немедленно устанавливать новый Root CA.
Мой практический вывод проще:
если нужные сайты сейчас работают — устанавливать сертификат «на всякий случай» необязательно. Если конкретный сервис действительно перестал открываться из-за недоверенной цепочки, проблему нужно решать, но сертификат следует брать только из официального источника.
Что вообще произошло с российскими TLS-сертификатами
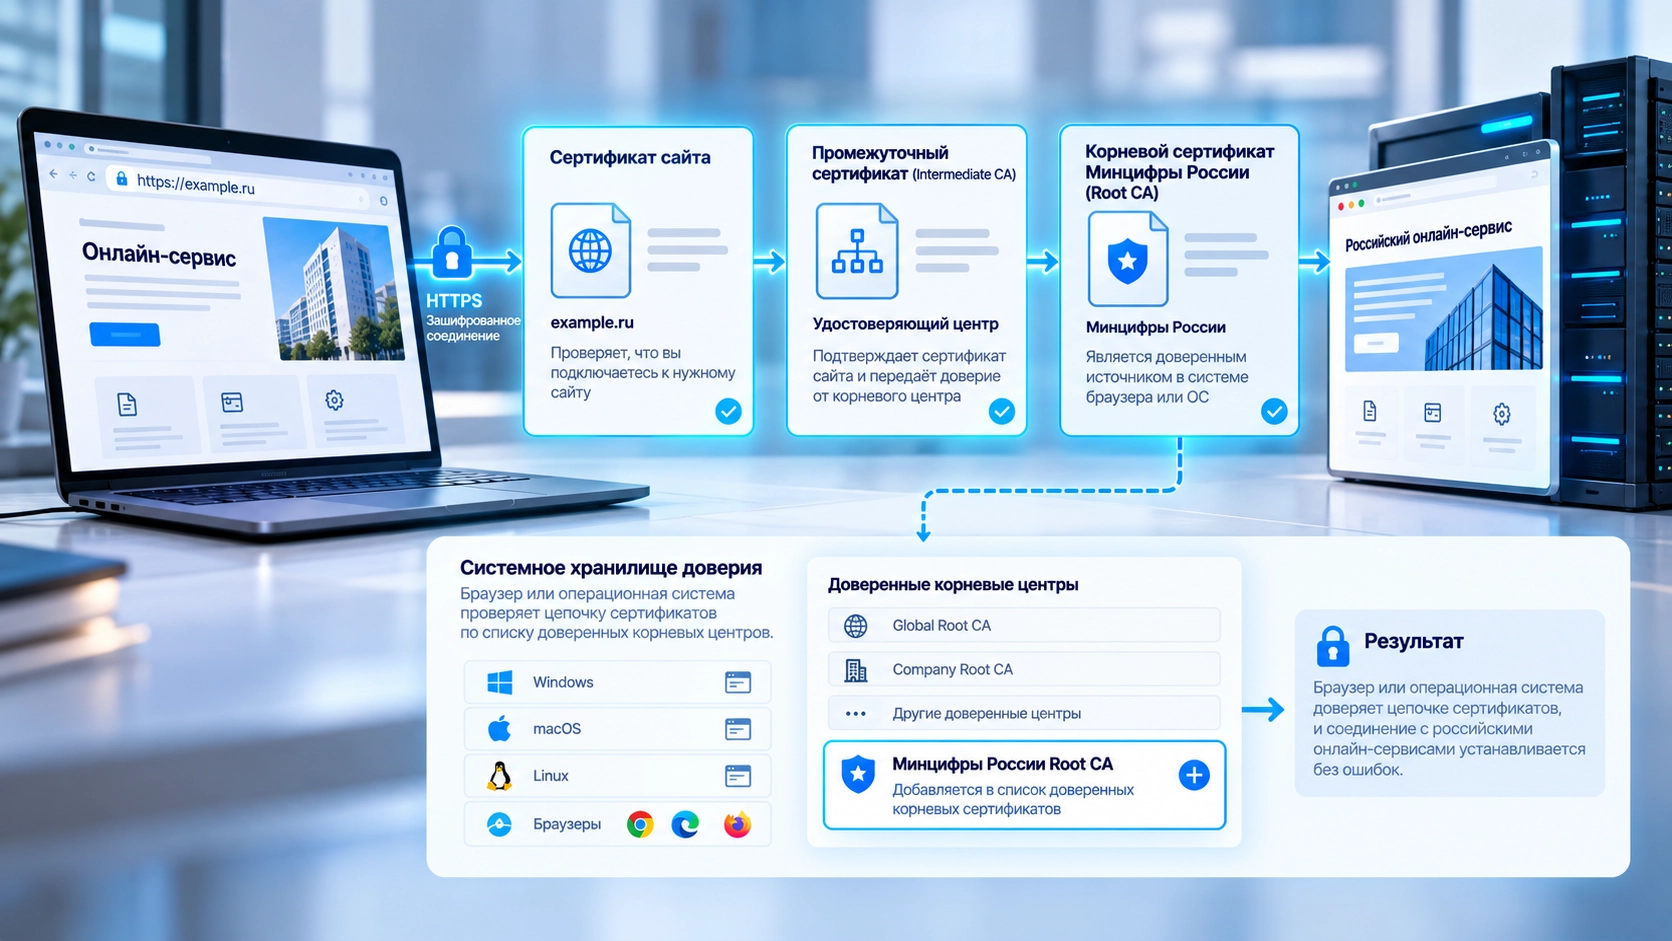
HTTPS строится на цепочке доверия.
Когда браузер открывает:
https://example.ru
сайт передаёт собственный TLS-сертификат.
Дальше браузер проверяет:
сертификат сайта
→выпускающий удостоверяющий центр
→корневой удостоверяющий центр.
Проверку HTTPS, редиректов, доступности и других базовых технических параметров сайта я отдельно разбираю в полном чек-листе технического аудита сайта.
Последнему звену браузер или операционная система должны уже доверять.
Обычно такие Root CA заранее входят в системные и браузерные trust stores.
После санкционных ограничений часть иностранных удостоверяющих центров перестала выдавать или продлевать сертификаты российским организациям. В 2026 году проблема снова обострилась, и часть сервисов активнее перешла на российскую цепочку НУЦ. Яндекс в актуальном разборе прямо связывает новые случаи недоступности российских банков и сервисов с отзывом иностранных сертификатов и переходом на отечественную инфраструктуру.
Проблема в том, что иностранный браузер или ОС не обязательно содержит российский корень в стандартном наборе доверия.
Получается:
сайт предъявил валидный сертификат НУЦ
→браузер не знает Root CA
→цепочка не считается доверенной
→появляется предупреждение безопасности.
Это не означает, что шифрование «сломалось».
Браузер просто не может построить цепочку до уже известного ему доверенного корня.
Что именно устанавливается на компьютер
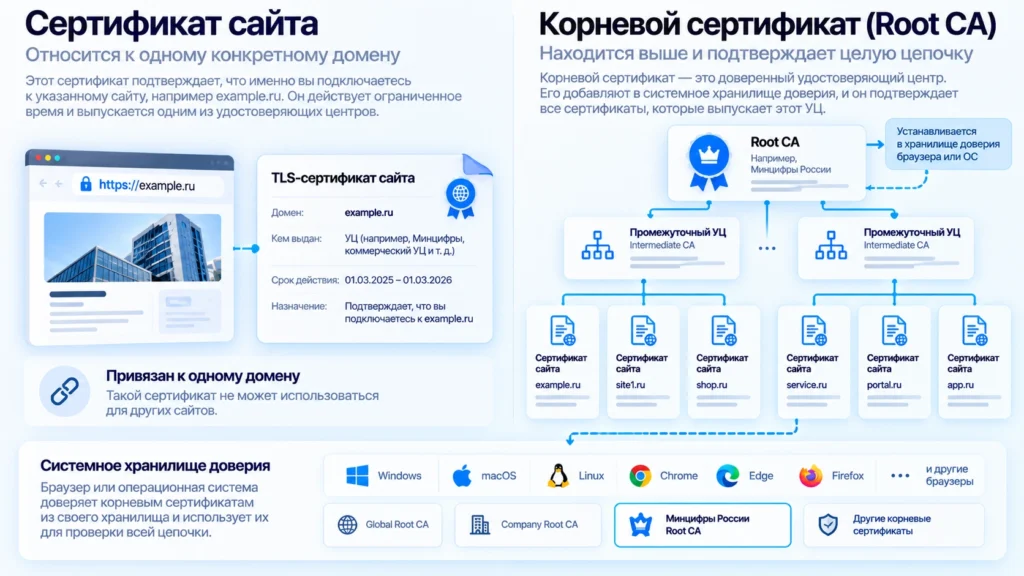
Это важный момент.
Пользователь устанавливает не «сертификат Сбербанка» или «сертификат Госуслуг».
Устанавливается доверие к удостоверяющему центру.
В российской цепочке встречаются:
Russian Trusted Root CA
и выпускающий:
Russian Trusted Sub CA.
Именно такие имена указывает актуальная техническая документация Сбера.
После добавления Root CA система получает возможность доверять корректно выпущенным сертификатам, которые строят цепочку к этому корню.
Это нормальная модель Public Key Infrastructure.
Именно так работают и привычные международные удостоверяющие центры.
Но отсюда следует и важное правило безопасности:
Root CA нельзя устанавливать из неизвестного источника.
Значит ли установка, что Минцифры сможет читать весь HTTPS
Нет, сама по себе установка корневого сертификата не означает, что кто-то автоматически получает удалённый доступ к вашему компьютеру или начинает перехватывать весь HTTPS-трафик.
Root CA — это прежде всего точка доверия при проверке сертификатов.
Он не:
- устанавливает удалённое управление;
- не открывает ваши файлы;
- не передаёт пароли;
- не заменяет VPN;
- не включается как proxy автоматически.
Но добавление любого нового доверенного Root CA расширяет список центров, сертификатам которых система потенциально доверяет.
Это универсальное свойство PKI, а не особенность российского НУЦ.
Именно поэтому безопасность зависит не только от криптографии, но и от того, какому удостоверяющему центру вы решили доверять и откуда получили его корневой сертификат.
Главный риск — установить не тот Root CA
Здесь письмо с предложением «скачать сертификат» становится отдельным security-сценарием.
Само письмо может быть настоящим.
Но мошенник может отправить практически такой же текст:
«Из-за санкций срочно установите новый сертификат».
Дальше дать ссылку на:
- поддельный
.crt; - configuration profile;
.exe;- браузерное расширение;
- вредоносный установщик;
- сайт, визуально похожий на государственный.
После установки чужого доверенного Root CA последствия потенциально значительно серьёзнее обычного перехода на фишинговую страницу.
Яндекс прямо предупреждает, что сертификаты следует получать с официального портала и что установка поддельного центра доверия может использоваться в MITM-сценариях.
Поэтому правило здесь жёсткое:
никогда не устанавливайте Root CA из вложения письма.
Даже если отправитель кажется знакомым.
Закройте письмо и самостоятельно перейдите к официальной инструкции.
Нужно ли устанавливать сертификат заранее
Для большинства обычных пользователей — необязательно.
Если сейчас:
- интернет-банк открывается;
- Госуслуги работают;
- платежные формы загружаются;
- нужные корпоративные сервисы доступны;
- браузер не показывает ошибку сертификата,
дополнительное доверие вам пока ничего практически не даёт.
То есть:
сайт работает
→проблемы TLS нет
→ставить ещё один Root CA не требуется.
Это особенно разумно для рабочего компьютера разработчика, администратора или владельца бизнеса, где одновременно используются:
- hosting panels;
wp-admin;- GitHub;
- SSH-инфраструктура;
- платежные кабинеты;
- облачные сервисы;
- CRM;
- панели клиентов.
В security обычно действует простой принцип:
не расширять доверие без необходимости.
При этом официальные организации могут рекомендовать установить сертификаты заранее, чтобы переход конкретного сервиса прошёл без перерыва. Например, Московская биржа прямо предлагает либо системно установить сертификаты НУЦ, либо пользоваться Яндекс Браузером, где нужная поддержка уже есть.
То есть технически обе стратегии допустимы.
Выбор зависит от того, насколько вам нужен постоянный доступ к таким сервисам.
Когда сертификат действительно имеет смысл установить
Первый явный случай:
браузер сообщает о недоверенном удостоверяющем центре при открытии известного и проверенного российского сервиса.
Типовые сообщения могут быть связаны с:
CERT_AUTHORITY_INVALID
или невозможностью построить доверенную certificate chain.
Второй случай — программные интеграции.
Например, документация GigaChat API прямо требует использовать сертификаты НУЦ и показывает ошибку:
CERTIFICATE_VERIFY_FAILED
при отсутствии доверия к соответствующей цепочке.
Третий — корпоративный или государственный сервис официально сообщает о переходе и публикует собственную инструкцию.
Тогда установка оправдана.
Но перед ней всё равно нужно определить scope.
Нужен ли сертификат всей ОС?
Только конкретному приложению?
Отдельному API client?
Одному браузеру?
Это особенно важно на сервере.
Например, для интеграции иногда достаточно указать отдельный CA bundle конкретному приложению, а не добавлять новый Root CA глобально во всё системное хранилище. Документация Сбера прямо показывает варианты установки как на уровне приложения, так и на уровне ОС.
А можно вообще ничего не устанавливать
Да.
Один из практических вариантов — использовать браузер, который уже поддерживает российскую цепочку доверия.
Яндекс Браузер прямо указывает, что отдельно устанавливать сертификаты Минцифры не нужно.
Московская биржа также предлагает это как альтернативный способ доступа, если системная установка сертификатов невозможна или нежелательна.
Получается удобное разделение:
Chrome / Firefox / Safari
для обычной повседневной работы.
Яндекс Браузер
для отдельных российских сервисов, использующих НУЦ.
Это особенно разумно, если проблема возникает два раза в месяц, а не ежедневно.
Правда ли, что без сертификата перестанет работать оплата
Иногда — да.
Но формулировка:
«без сертификата нельзя будет оплачивать покупки по интернету и QR»
слишком широкая.
Рассмотрим обычную оплату:
интернет-магазин
→redirect / iframe
→банковская страница
→HTTPS.
Если банковская или промежуточная страница использует сертификат НУЦ, которому ваш браузер не доверяет, сценарий действительно способен оборваться.
Для пользователя это выглядит как:
оплата не открывается.
Но причиной является не «отсутствие специального сертификата для платежей», а обычная TLS-проверка конкретного HTTPS endpoint.
С QR аналогично.
Сам QR может содержать просто URL.
Сертификат становится нужен только тогда, когда браузер переходит по этому URL на сервис с соответствующей TLS-цепочкой.
Что значит фраза «зарубежные сайты продолжат работать»
После установки российского Root CA привычные международные корни не удаляются.
То есть система продолжает доверять уже установленным центрам, а к ним добавляется ещё один.
Схематично:
было: CA A + CA B + CA C
становится:
CA A + CA B + CA C + Russian Trusted Root CA.
Поэтому зарубежные HTTPS-сайты не должны перестать работать просто из-за добавления нового Root CA.
Но формулировка из писем:
«сертификаты применяются только к российским сайтам»
технически неточная.
Root CA не определяет «гражданство сайта».
Браузер проверяет криптографическую цепочку и доменное имя.
Правильнее сказать:
новый CA будет задействован тогда, когда сертификат конкретного соединения строит цепочку доверия к этому корню.
Почему нельзя нажимать «Продолжить всё равно»
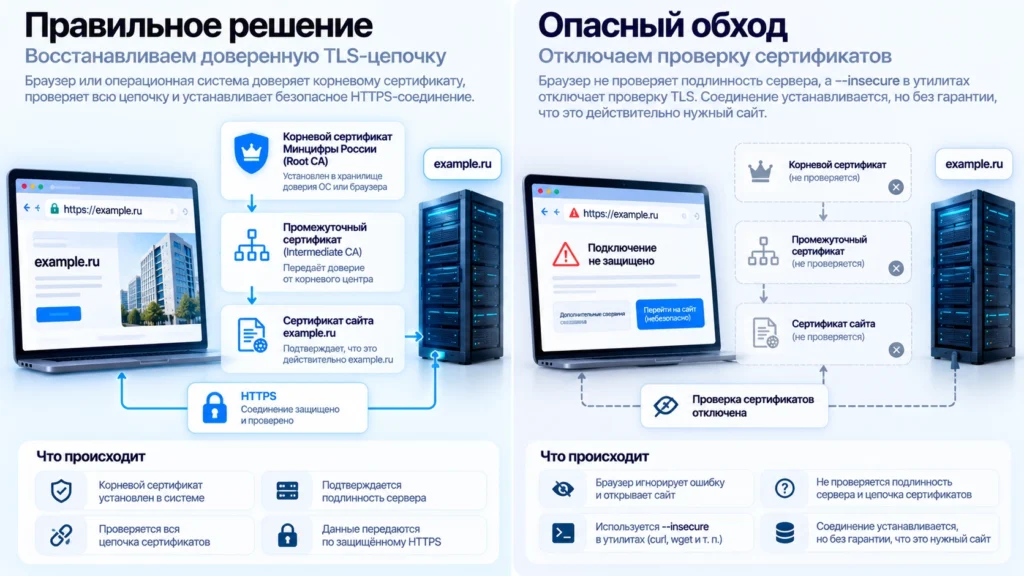
Иногда вместо установки правильной цепочки пользователь выбирает:
«Перейти на сайт всё равно».
Разработчик может сделать аналогичное:
curl -k https://example.ruили:
curl --insecure https://example.ruЭто совершенно другой подход.
Он означает:
не проверяй, кому принадлежит сертификат сервера.
Документация по установке НУЦ отдельно предупреждает не использовать -k или --insecure при проверке, потому что такая команда делает тест TLS бессмысленным.
Для одноразовой технической диагностики разработчик может использовать такие флаги осознанно.
Как постоянное решение для банка или платежной системы — нет.
Как отличить проблему сертификата от других проблем
Сайт не открывается — ещё не значит, что нужен НУЦ.
Возможны:
- DNS error;
- timeout;
- географическое ограничение;
- блокировка;
- VPN;
- серверный
5xx; - неправильная дата на устройстве;
- просроченный TLS certificate;
- неправильная certificate chain;
- обычный отказ самого сайта.
Поэтому сначала смотрим текст ошибки.
Если проблема действительно в сертификате, браузер обычно говорит именно о невозможности проверить удостоверяющий центр или цепочку.
Если:
DNS_PROBE_FINISHED_NXDOMAIN
установка Root CA ничего не исправит.
Если сервер отвечает 502, тоже.
Если банк запрещает вход из определённой страны — сертификат здесь вообще ни при чём.
Что делать пользователю за границей
Местоположение не меняет базовую TLS-модель.
Если браузер в Германии не доверяет Russian Trusted Root CA, сайт с такой цепочкой может получить ту же ошибку, что и на аналогичном компьютере в России.
Но здесь особенно важно разделять:
TLS trust
и
географическую доступность.
Сертификат может исправить:
не доверяю issuer.
Он не исправит:
банк блокирует подключение
илисервис недоступен по IP.
Поэтому устанавливать CA как универсальное решение «российские сайты не открываются за рубежом» неправильно.
Что я бы делал на рабочем компьютере
Для обычного домашнего устройства установка официального комплекта при реальной необходимости — нормальный вариант.
На рабочей машине разработчика я бы действовал более осторожно.
Сначала попробовал бы отдельный браузер.
Если требуется API — передал бы CA bundle конкретному приложению.
Если сертификат действительно нужен системе целиком — установил бы официальный Root CA системно.
То есть двигался бы от меньшего scope к большему:
одно приложение
→отдельный браузер
→пользовательское хранилище
→системный trust store.
Это обычный принцип минимизации доверия.
Как проверить письмо о сертификатах
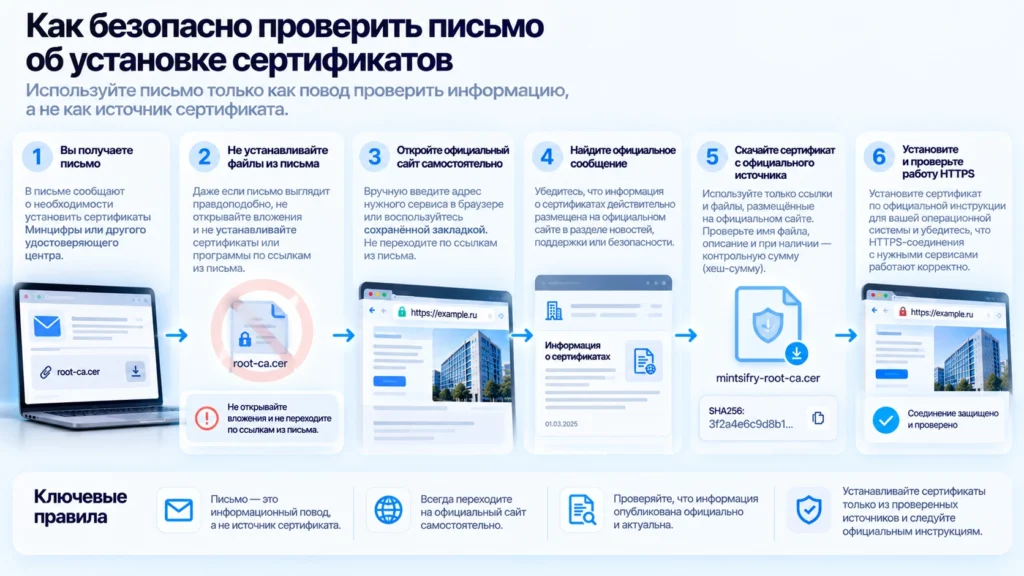
Получив подобную рассылку, я бы не пытался сначала определить, «фишинг это или нет».
Я бы сделал так:
- Не скачивал ничего из сообщения.
- Не переходил по кнопке установки.
- Самостоятельно открыл официальный сайт организации.
- Проверил, есть ли там такое же уведомление.
- Открыл официальный источник сертификатов из инструкции самой организации.
- Только после этого устанавливал.
Например, актуальные инструкции Сбера и Московской биржи направляют пользователей за комплектом НУЦ к официальному государственному источнику.
Так даже поддельное письмо практически теряет смысл.
Нужно ли устанавливать сертификаты Минцифры — итоговое решение
Моя рекомендация зависит от ситуации.
Всё работает.
Не устанавливать ничего.
Один российский сервис не открывается, но он не критичен.
Попробовать браузер с уже встроенной поддержкой российской цепочки.
Нужен Chrome, Safari, Edge или приложение, а сервис действительно использует НУЦ.
Установить официальный комплект по официальной инструкции.
Нужно подключение API.
По возможности передать CA bundle только конкретному приложению, если его архитектура это позволяет.
Получили письмо с вложенным сертификатом или установщиком.
Не устанавливать. Искать оригинальную инструкцию самостоятельно.
Ошибка не связана с TLS trust.
Сертификаты Минцифры проблему не решат.
Главное — не впадать ни в одну из крайностей.
Неверно утверждать:
«сертификаты Минцифры опасны сами по себе».
Но так же неверно:
«это обычный файл, ставьте всем заранее и не думайте».
Root CA — важная часть модели доверия HTTPS.
Поэтому правильный подход предельно практичный:
устанавливать только при необходимости, только официальный сертификат и только с тем уровнем системного доверия, который действительно нужен вашей задаче.
Практика
Как безопасно решить проблему с сертификатом Минцифры
Проверьте реальную ошибку
Откройте нужный сайт напрямую и убедитесь, что браузер действительно сообщает о недоверенном центре сертификации, а не о DNS, блокировке или другом сбое.
Проверьте официальный сайт сервиса
Найдите сообщение банка, биржи или государственного сервиса о переходе на сертификаты НУЦ и не ориентируйтесь только на текст полученного письма.
Не используйте вложение письма
Не устанавливайте присланные .crt, .cer, .mobileconfig, .exe или другие файлы. Закройте письмо и откройте официальный источник самостоятельно.
Выберите вариант доступа
Если не хотите изменять системный trust store, проверьте сайт через браузер с уже встроенной поддержкой российских сертификатов. Если требуется Chrome, Safari или приложение, используйте официальную установку.
Скачайте официальный комплект
Получите корневой и выпускающий сертификаты из официального источника, на который ссылаются государственные сервисы и организации, и следуйте инструкции именно для своей ОС.
Проверьте результат
Перезапустите браузер и снова откройте сервис. Нормальный результат — HTTPS-соединение проходит проверку без предупреждения о недоверенной цепочке.
Не отключайте TLS-проверку
Не используйте «Продолжить всё равно», curl -k, --insecure и аналогичные обходы как постоянное решение: они выключают механизм, который вы как раз пытаетесь корректно настроить.
FAQ
Что нужно знать перед установкой сертификатов Минцифры
Нет. Если нужные российские сайты и платежные страницы уже открываются без ошибок, устанавливать дополнительный корневой сертификат только «на будущее» необязательно. Он нужен прежде всего там, где браузер или приложение не доверяет используемой сайтом российской цепочке.
Установка официального Root CA является стандартным механизмом PKI, но расширяет список удостоверяющих центров, которым доверяет устройство. Поэтому критично получить сертификат из официального источника и не устанавливать .crt, .cer, профиль или программу из случайного письма, мессенджера или стороннего сайта.
Да. Яндекс указывает, что российская цепочка доверия уже поддерживается в Яндекс Браузере и отдельно устанавливать сертификаты для такого сценария не требуется. Это может быть удобным вариантом, если не хочется изменять системное хранилище доверенных CA.
Не обязательно. Сертификат решает только проблему проверки TLS-цепочки. Он не снимает геоблокировку, не исправляет DNS, VPN, ограничения банка, отказ платежа или обычный сбой сервиса.
Сам QR-код сертификата не требует. Проблема может возникнуть после перехода по QR на HTTPS-страницу банка или платежного сервиса, если её цепочка не считается доверенной вашим браузером.
Рейтинг статьи
Материал был полезен?
Оценка помогает понимать, какие материалы стоит обновлять и расширять.