GitHub Secret Protection AI становится важнее не потому, что появился новый способ «угадывать пароли», а потому, что меняется масштаб разработки. Код создают люди, IDE и AI-агенты, объём изменений растёт, а каждый уже опубликованный credential превращает простую проверку строки в задачу реагирования на инцидент.
GitHub приводит показательный срез за девять полных кварталов. С Q2 2024 по Q2 2026 число проверяемых public pushes выросло в 2,84 раза, а pushes, содержащих обнаруживаемые credentials, — в 2,59 раза. При этом компания не нашла статистически различимого тренда роста per-push prevalence. Иными словами, абсолютное число потенциальных утечек может увеличиваться вместе с объёмом разработки, но из этих данных нельзя сделать вывод, что каждый отдельный push стал опаснее или что AI заставил разработчиков чаще ошибаться.
Это важное различие для DevSecOps. Масштабировать нужно не только генерацию кода, но и точку, в которой система способна остановить credential автоматически — желательно ещё до того, как он окажется в истории репозитория.
Рост агентной разработки создаёт нагрузку не только на security layer: отдельно важно понимать, как AI-агенты меняют нагрузку на Git-инфраструктуру, когда короткие циклы работы начинают множить pushes, CI-запуски и конкурентные записи.
GitHub Secret Protection AI переносит контроль ближе к push
У secret scanning и push protection похожая цель, но цена обнаружения у них принципиально разная.
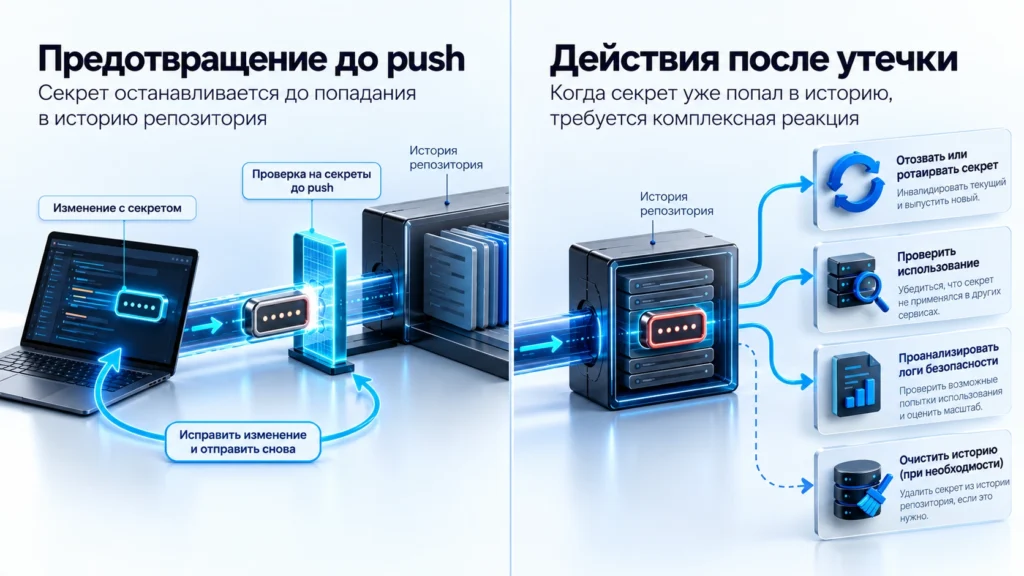
Secret scanning способен найти credential уже после того, как содержимое оказалось в репозитории. GitHub сканирует Git history и другие поддерживаемые поверхности, формирует alerts и для ряда provider secrets взаимодействует с самим поставщиком credential. Если секрет уже был закоммичен, GitHub рекомендует считать его скомпрометированным.
Push protection работает раньше. При обнаружении поддерживаемого секрета GitHub может остановить push и дать разработчику возможность удалить значение до попадания изменения в repository history. Защитный механизм применяется не только к обычному git push: официальная документация перечисляет также commits через GitHub UI, file uploads, REST API и отдельные взаимодействия с GitHub MCP server.
Разница практически важнее названий функций:
| Ситуация | До попадания в repository history | После попадания в repository history |
|---|---|---|
| Что нужно решить | Можно ли пропускать изменение | Насколько серьёзна уже состоявшаяся экспозиция |
| Основное действие | Остановить push и удалить credential | Отозвать или ротировать credential |
| Цена ошибки | Повторить изменение без секрета | Реагирование, проверка использования, иногда очистка истории |
| Главный риск | False positive тормозит разработчика | Действующий credential уже мог стать доступен постороннему |
GitHub формулирует эту проблему как баланс precision, latency, throughput и cost. Для post-push анализа допустима проверка, которая требует дополнительного времени: разработчик увидит alert позже. В критическом пути push задержка и ложное срабатывание ощущаются сразу, поэтому модель должна быть одновременно быстрой и достаточно точной.
Почему обычных regex и префиксов уже недостаточно
Многие provider-issued tokens удобны для автоматического обнаружения: у них есть характерный формат, префикс или комбинация признаков, позволяющая с высокой уверенностью отличить credential от обычного текста.
С generic secrets ситуация сложнее. Строка вроде пароля, внутреннего database credential или фрагмента connection string сама по себе может выглядеть почти так же, как тестовое значение, fixture или placeholder. Чем агрессивнее простое pattern matching, тем больше риск false positives. Чем осторожнее правило, тем больше реальных секретов останется незамеченными.
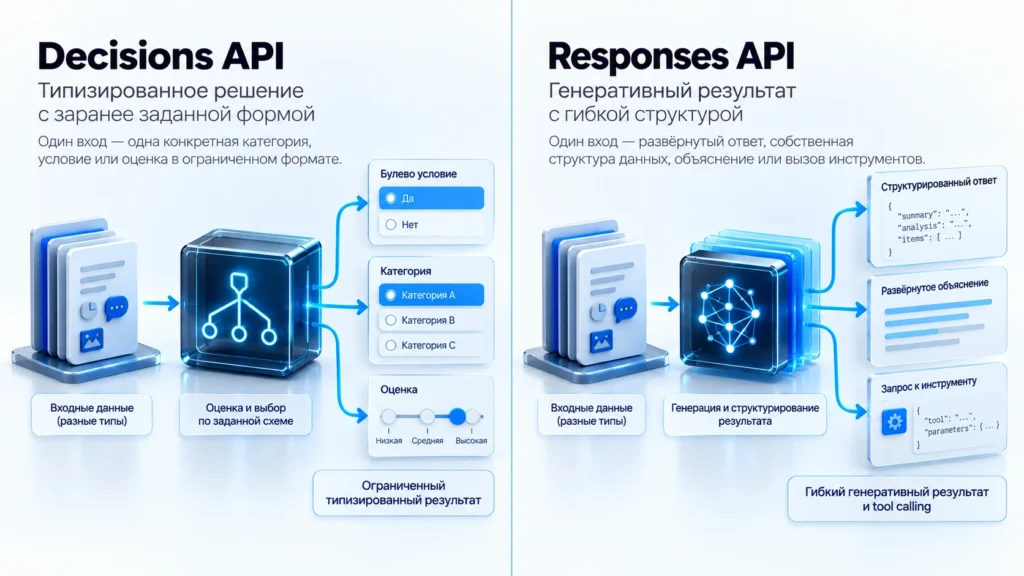
Именно здесь GitHub добавляет context-aware classifier. Новый fine-tuned ModernBERT не генерирует текст и не пытается переписать код. Его задача уже: получить candidate secret вместе с окружающим контекстом и оценить, похоже ли значение на настоящий credential.
В опубликованном GitHub примере модель должна различать password-like значения в database URL, Kubernetes Secret manifest или Dockerfile и безопасные placeholder-значения вроде changeme. Это принципиально другой сигнал по сравнению с вопросом «совпала ли строка с известным token prefix».
Важно не расширять этот вывод сильнее официальных данных. AI-классификатор не означает, что GitHub теперь понимает назначение любого фрагмента кода и гарантированно обнаруживает все секреты. Поддержка зависит от типа detection, настроек Secret Protection и конкретной поверхности. GitHub Docs по-прежнему отдельно перечисляет provider patterns, generic patterns и AI-detected patterns.
ModernBERT должен успевать работать в критическом пути
Точность здесь недостаточна сама по себе. Проверка, которая добавляет заметную задержку к каждому push, плохо масштабируется независимо от качества классификации.
По данным GitHub, новый classifier оценивает batch candidate secrets менее чем за две миллисекунды. Компания также заявляет, что он точнее использовавшихся ранее LLM-based pipelines и достаточно экономичен для выполнения в critical path. Это один из факторов, позволяющих рассматривать context-aware detection именно как часть push protection, а не только как асинхронный post-push scanner.
Здесь полезно отделять архитектурный вывод от официального обещания. Из показателя <2 ms не следует, что любой git push станет медленнее ровно на две миллисекунды: GitHub говорит о времени оценки candidate batch самим классификатором, а не о полной end-to-end latency пользовательского push.
Точно так же фраза о возможности более чем удвоить число предотвращаемых secrets относится к потенциальному расширению detection coverage за счёт нового подхода, а не к гарантии, что количество утечек в конкретном репозитории уменьшится вдвое.
Для security-функции это правильный критерий чтения метрик: нужно понимать, что именно измерено и на каком уровне системы получено число.
Что уже работает, а что ещё находится в rollout
На 11 октября 2026 года несколько похожих возможностей GitHub находятся на разных стадиях, поэтому объединять их в одну «AI-защиту до push» нельзя.
Во-первых, обычная push protection давно используется для поддерживаемых provider patterns. GitHub регулярно расширяет список типов секретов, которые могут блокироваться по умолчанию. В течение 2026 года changelog неоднократно фиксировал добавление новых provider detectors и расширение default push-protection coverage.
Во-вторых, организации, которые уже использовали AI-detected Password alerts, с 7 октября переводятся на новый purpose-built model для post-push detection. Это уже обнаружение после появления содержимого в доступной для scanning области.
В-третьих, AI-detected secrets непосредственно внутри push protection на эту дату обозначены GitHub как private preview. GitHub сообщил, что позже в октябре планирует сделать эту функцию доступной организациям с GitHub Secret Protection в Enterprise Cloud и GitHub Team; для неё заявлено потребление AI credits. Пока rollout не завершён, писать о ней как о стандартно доступной всем пользователям возможности нельзя.
Отдельный слой — agent tooling. Secret scanning с GitHub MCP Server стал generally available ещё в мае 2026 года для репозиториев с GitHub Secret Protection. MCP-compatible агент может попросить систему проверить текущие изменения на exposed secrets до commit или pull request. Это полезный preventive workflow, но он не равен новому ModernBERT-классификатору внутри push path.
Именно такое разделение статусов защищает документацию команды от быстро устаревающего утверждения «GitHub AI теперь блокирует все пароли».
Практический сценарий: AI-агент сгенерировал credential-like значение
Представим типичный веб-проект. AI-агент добавляет конфигурацию интеграции и вместо безопасной ссылки на переменную окружения оставляет credential-like value непосредственно в файле.
Ниже намеренно используется фиктивный пример:
THIRD_PARTY_TOKEN=example-placeholder-not-a-real-secretили в коде:
$token = getenv('THIRD_PARTY_TOKEN');Правильный результат состоит не в том, чтобы научить разработчика «быстрее удалять ключи из Git», а в том, чтобы credential вообще не пересёк границу репозитория.
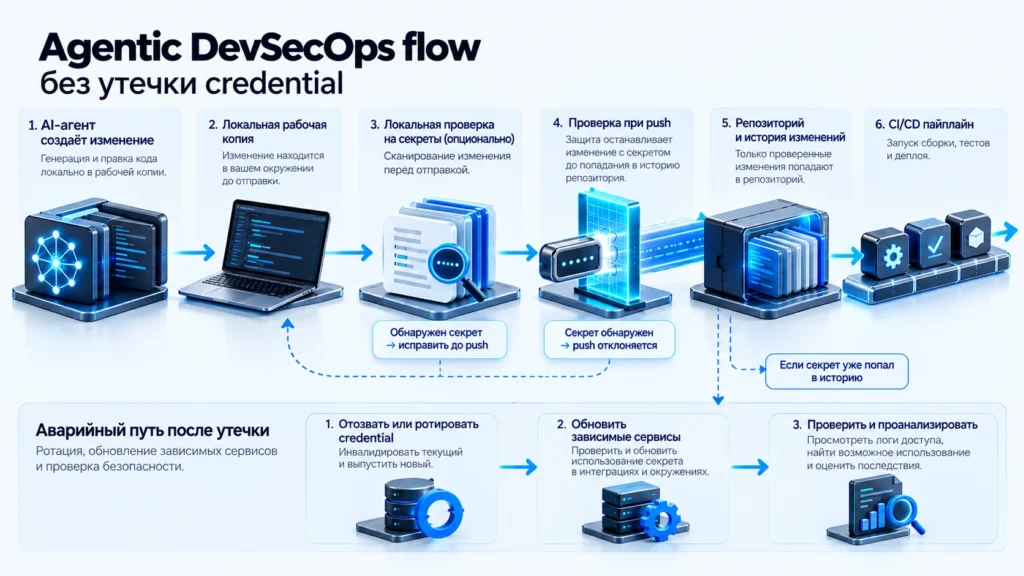
Если push protection распознаёт значение с достаточной уверенностью, push блокируется. Агент или разработчик возвращается к локальному изменению, удаляет hardcoded value, заменяет его ссылкой на секрет из безопасного хранилища или environment configuration и выполняет push повторно.
Repository history в этом сценарии не нужно очищать: потенциально чувствительное значение до неё не дошло.
Совсем другой порядок действий нужен, если credential уже был закоммичен. GitHub прямо рекомендует считать такой secret скомпрометированным. Приоритет — revoke или rotate, затем обновление сервисов, которые использовали старое значение, и при необходимости проверка security logs на подозрительную активность.
Только после нейтрализации credential имеет смысл решать, нужно ли переписывать историю. GitHub отдельно предупреждает, что history rewrite меняет commit hashes, требует координации с клонами и создаёт риск повторного внесения удалённого содержимого. Поэтому очистка Git history не должна подменять revoke/rotation.
Это и есть главное различие между prevention и remediation:
до push:
detect → block → remove locally → push again

после leak:
revoke / rotate → update dependents → inspect activity
→ при необходимости clean history
Для AI-assisted разработки такой workflow особенно полезен потому, что ответственность не перекладывается на предположение «человек обязательно перечитает каждую строку». Security control становится частью самого пути доставки изменения.
Какие team controls имеют смысл поверх Secret Protection
Даже хороший classifier не заменяет архитектуру управления секретами. Он снижает вероятность конкретного класса ошибок, но не превращает repository в secret store и не определяет за команду жизненный цикл credentials.
Первый уровень — не создавать hardcoded secrets без необходимости. Приложение должно получать credentials из предназначенного для этого окружения или secret-management слоя, а в Git хранить только безопасные ссылки, имена переменных и конфигурационные шаблоны.
Второй уровень — push protection. Для поддерживаемых типов она переносит проверку на границу до repository history. При этом администраторам важно контролировать bypasses и exemptions. GitHub позволяет назначать exemptions для определённых ролей, teams и apps; такой actor может пройти без push-protection enforcement, поэтому исключение должно оставаться осознанной частью security model, а не способом «починить мешающую проверку».
Третий уровень — post-push secret scanning. Он нужен потому, что detection coverage не абсолютен, часть типов не блокируется на push и отдельные сценарии могут пройти другими путями.
Четвёртый уровень — защита pull request. С сентября 2026 года GitHub тестирует в public preview repository ruleset, который может блокировать merge, пока secret scanning alerts, внесённые PR, не будут разрешены. GitHub прямо отделяет этот механизм от push protection: это дополнительная граница для случаев, которые не были или не могли быть остановлены при push.
Пятый уровень — incident response. У команды должен быть заранее понятный порядок ротации токенов, обновления dependent systems и анализа возможного использования скомпрометированного credential. Если этот процесс начинается с обсуждения «как удалить commit», приоритеты уже расставлены неправильно.
В веб-разработке такой контроль разумно рассматривать как часть общей технической разработки и архитектуры сайта: repository, CI/CD, переменные окружения и управление credentials образуют один delivery-контур, даже если пользователь видит только итоговый веб-интерфейс.
Где AI действительно меняет Secret Protection
Главный сдвиг — не слово AI в названии функции. Меняется граница того, что можно автоматически оценить достаточно быстро и точно, чтобы остановить изменение прямо в critical path.
Provider-specific patterns хорошо подходят для секретов с устойчивым форматом. Context-aware classifier расширяет этот подход на credential-like значения, где сама строка недостаточна и нужен surrounding code. Но чем шире detection surface, тем важнее precision: ошибочная блокировка в post-push alert раздражает, а ошибочная блокировка каждого push непосредственно вмешивается в разработку.
Поэтому ModernBERT в этой архитектуре интересен сочетанием контекста и низкой latency, а не генеративными возможностями. GitHub специально подчёркивает, что модель не генерирует код или prose. Она выполняет узкую классификационную задачу.
Для команд, которые уже используют AI-агентов, полезен тот же принцип, что и для обычной разработки: доверять агенту выполнение большего объёма работы можно только тогда, когда safety controls масштабируются вместе с ним.
Та же логика относится к review: автоматический reviewer полезен только тогда, когда команда умеет проверять качество AI-ревью по реальным pull request, отделяя действительно найденные дефекты от шума, дублей и ложных срабатываний.
При оценке результатов стоит смотреть не только на число secret scanning alerts. Более содержательные вопросы — сколько реальных секретов было остановлено до repository history, сколько блокировок пришлось bypass, какие типы credentials проходят без preventive coverage и насколько быстро команда отзывает уже скомпрометированные значения.
И отдельно важно не спутать рост абсолютного количества findings с ростом склонности разработчиков к утечкам. На опубликованном GitHub интервале объём разработки рос очень быстро, но статистически обнаружимого роста per-push prevalence компания не зафиксировала.
Это делает направление GitHub Secret Protection логичным: при растущем потоке изменений security должна всё меньше зависеть от того, успеет ли человек вручную заметить credential, и всё чаще останавливать опасное значение в тот момент, когда исправление ещё стоит одного локального изменения.
FAQ
Что важно знать о защите секретов в GitHub
Нет. Обычная push protection продолжает работать прежде всего с поддерживаемыми типами секретов, которые GitHub может распознать с достаточной уверенностью. Context-aware AI detection для generic credential-like значений в push protection на 11 октября 2026 года находится в private preview; документация отдельно отмечает, что обычная push protection для AI-detected password pattern пока не является общедоступной возможностью.
Нет. GitHub рекомендует считать уже закоммиченный credential скомпрометированным и в первую очередь отозвать или ротировать его. Переписывание истории выполняется позже, если оно действительно необходимо, поскольку само по себе удаление строки из Git не делает действующий credential безопасным.
Провайдерские токены часто имеют узнаваемые префиксы и форматы. Новый классификатор анализирует само candidate value вместе с окружающим кодом, поэтому может оценивать значения без уникального provider-specific шаблона, например password-like строки внутри connection string или конфигурации.
Представленные GitHub данные этого не доказывают. Между Q2 2024 и Q2 2026 объём проверяемых push вырос в 2,84 раза, а push с обнаруженными credentials — в 2,59 раза; за девять полных кварталов GitHub не обнаружил статистически различимого тренда роста доли push с секретами.
Рейтинг статьи
Материал был полезен?
Оценка помогает понимать, какие материалы стоит обновлять и расширять.